deepwzh的技术笔记
  • Golang
  • Python
  • Cpp
杂项
前端开发
  • 计算机网络
  • 操作系统
  • 数据库
云原生
Devops
AIGC
关于作者
  • Golang
  • Python
  • Cpp
杂项
前端开发
  • 计算机网络
  • 操作系统
  • 数据库
云原生
Devops
AIGC
关于作者
  • 杂项
  • Windows UI 自动化方案调研 (2026)v2
  • Nginx
  • 首页
  • Protobuf
  • 学习资料
  • 杂项
  • Ldap
  • 编译原理
  • 分布式

    • 分布式
    • Raft 算法
  • 开发工具

    • 开发工具
    • cloc
    • Vscode
    • 工具箱
    • Visual Studio

      • Visual Studio
      • C++ 相关
      • Visual Studio 基本知识
  • 软件设计

    • 软件设计
    • MVC
    • 领域驱动设计
    • PO、DO、DTO、VO
    • 高内聚低耦合
  • 消息队列

    • 消息队列
    • Celery
    • Kafka
    • RabbitMQ
  • 设计模式

    • 设计模式
    • 控制反转和依赖注入
    • 七大原则
  • 网络安全

    • 网络安全
    • 请求签名
    • CSRF
    • XSS
  • 版本管理工具

    • 版本管理工具
    • Git

      • Git
      • Git get 私有仓库报错
      • Github 加速
      • Clone
      • Git pull 出现 hint 时的解决方案
      • 修改提交记录的作者信息
      • Git mergr
  • 组成原理

    • 组成原理
    • CPU

XSS

XSS 攻击

跨站脚本攻击,即攻击方通过漏洞,让我们自己的网站上跑其构造的脚本

攻击原理
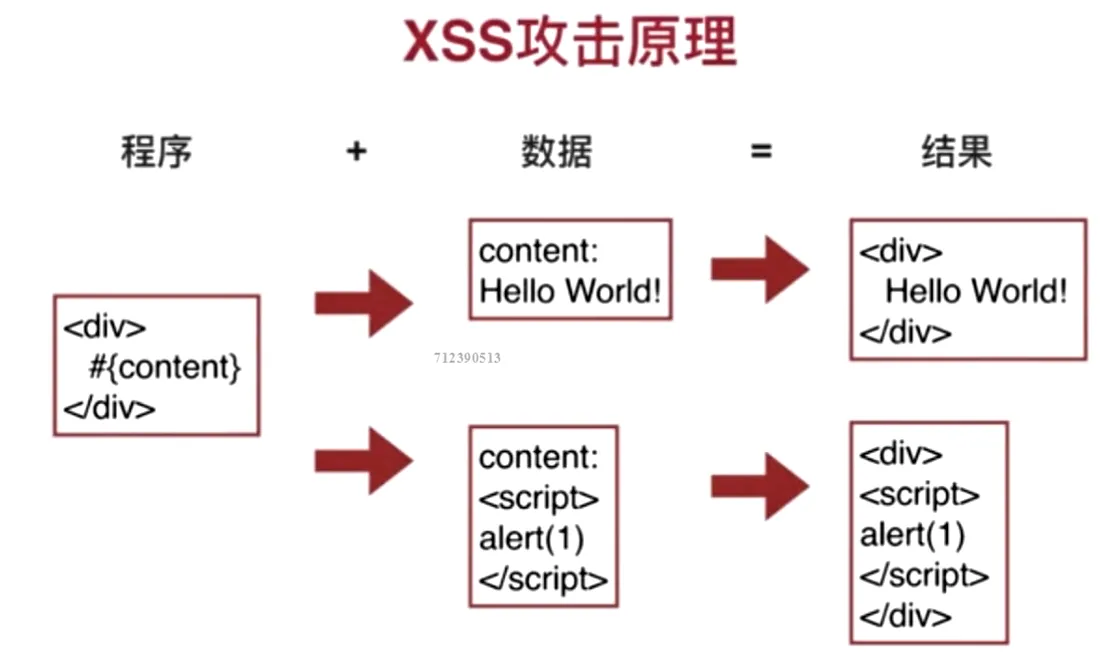
如图,比如我们 Content 是攻击者提交的信息,里面带有自定义脚本,如果 content 被原样渲染的话,则会执行攻击者的脚本

危害

  1. 获取网站上的各种信息

    1. 如获取我们的 Cookie 信息等,破解 CSRF 攻击防范方法中的 token 方法
    2. 获取其他的用户信息,如账号密码
  2. 修改网站的信息

    1. 如将用户进行错误的重定向
    2. 会话劫持,进行用户未授权的一些操作
    3. XSS 蠕虫,将攻击代码传染到其他的用户身上
  3. 结合其他漏洞,甚至破坏掉被攻击方的服务器

防范方法

  1. 过滤 HTTML JS CSS 标签
  2. 过滤异常字符编码

常用的前端开发框架,如 Vue, 对 XSS 一般都会有简单的防范措施(HTML 内容和动态绑定的 attribute 会自动转义),但部分地方还需要开发者多加关注(如 v-html, innerHTML, 可使用 xss 库手动转义)

参考资料:

  • Cookie 的 SameSite 属性 - 阮一峰的网络日志 (ruanyifeng.com)
  • 什么是 XSS 攻击? - 知乎 (zhihu.com)
  • 一次 VUE 项目中遇到 XSS 攻击的实战记录_vue.js_脚本之家 (jb51.net)
  • 安全 | Vue.js (vuejs.org)
Prev
CSRF